AI 摘要
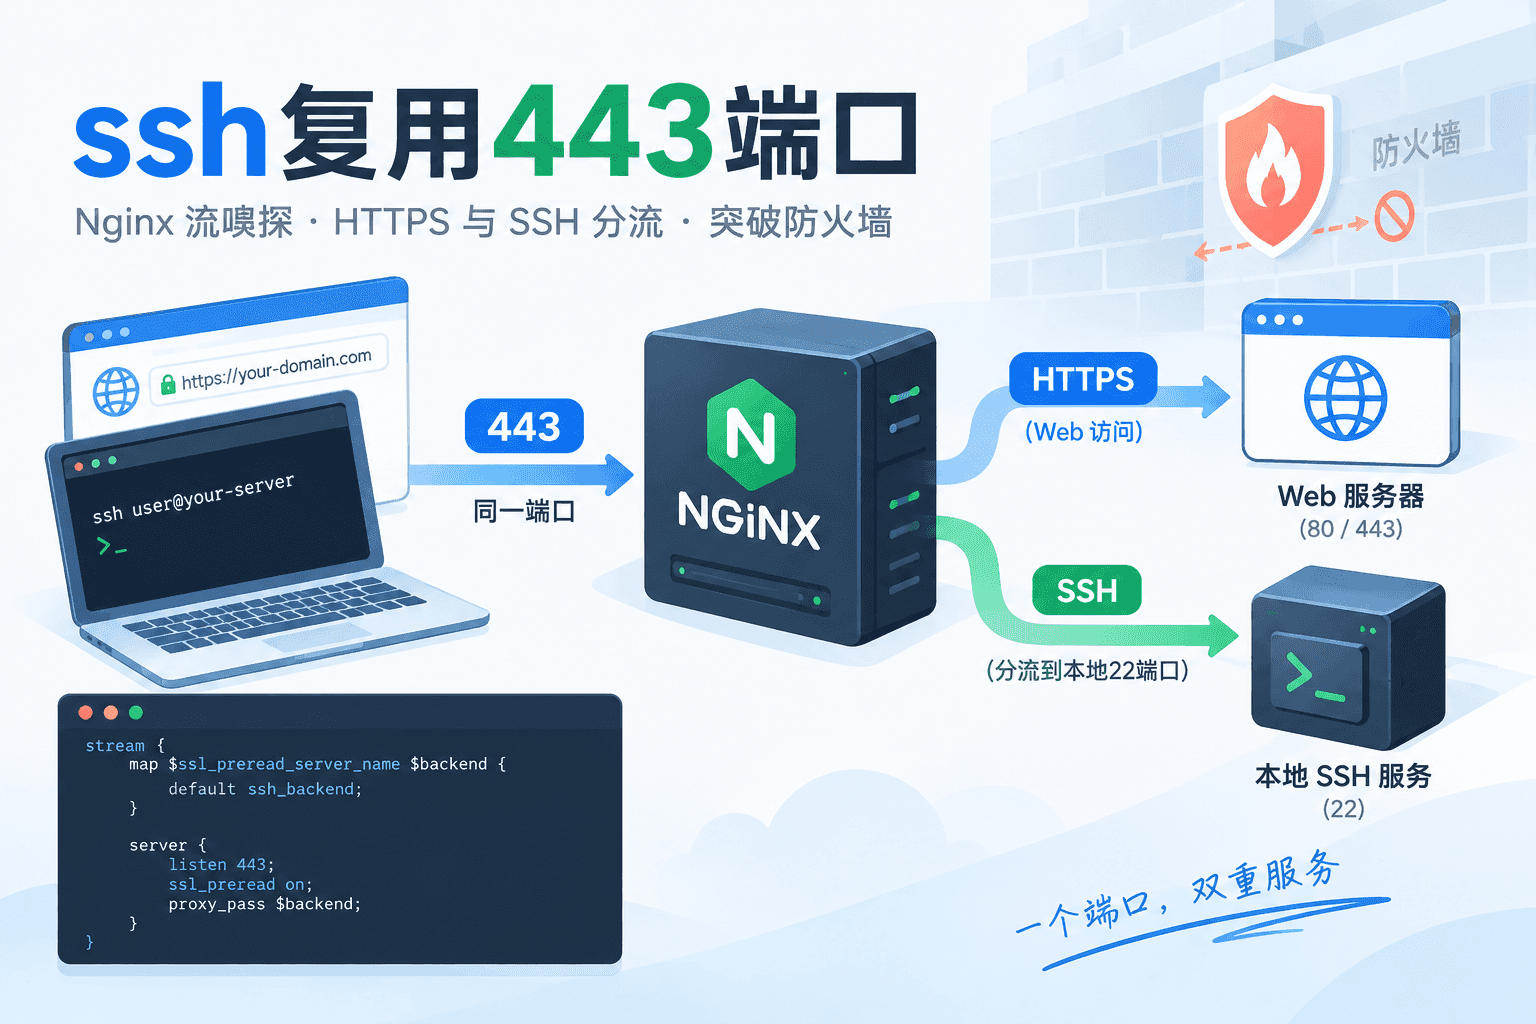
利用 nginx 流嗅探能力,将 443 端口的 SSH 流量与 HTTPS 流量分流,SSH 请求转发至本地 22 端口,Web 请求保持正常网站服务,实现 SSH 复用 443 端口穿透防火墙。给出具体配置与验证命令。
一、引子
之前看到过,类似这样的实现,利用 nginx 嗅探流量类型,然后分流到正常网站、或者本地监听的 22 端口。
二、配置
安装过程不再赘述。
1 | # 443 端口 |
三、验证
1 | ssh root@server_ip -p443 |
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 一世贪欢的私域!
相关推荐
2026-06-18
部署nginx做4层流量转发
在CentOS 9 Stream上部署Nginx四层流量转发,配置stream模块实现转发,启用proxy_protocol透传IP,并通过调整MTU、BBR和sysctl参数优化Oracle网络。
2026-06-28
WireGurad互联
WireGuard 搭建多地网络互联,以 SG 服务器为中转,打通北京与上海 Windows 主机的 WireGuard 隧道,配置 VMware NAT 网段路由及转发,实现跨地域内网互通。
2026-07-12
nginxconfig
nginxconfig配置生成器的部署与优化方法:在Cloudflare Pages和Edgeone Pages上部署,使用环境变量去除DigitalOcean导航栏,替换组件移除弹窗。
2026-05-20
折腾手机卡
文章记录了Skinny、GiffGaff、haha sim、Esim Plus、5ber、随身wifi、无忧行等手机卡的低成本保号方式、费用、转esim及短信转发技巧,解决多号码管理和保号问题。
2026-06-02
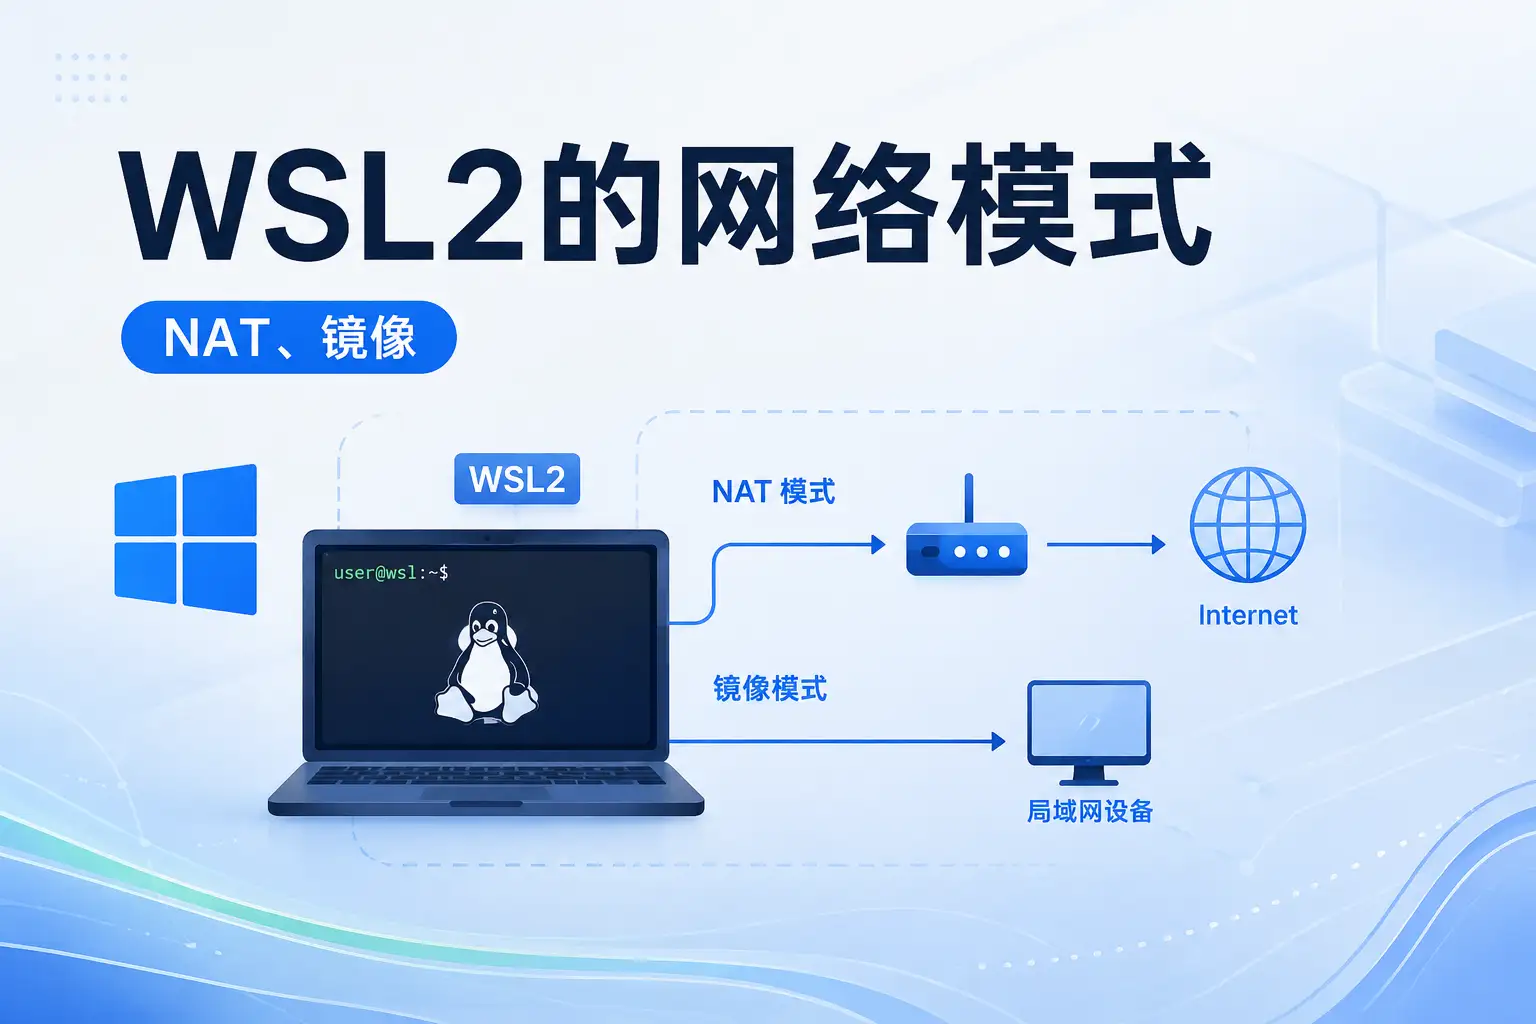
WSL2的网络模式
WSL2默认NAT模式下,宿主机通过localhostForwarding单向访问WSL内服务;镜像模式则直接共享宿主机网卡,使WSL与宿主机暴露在同一局域网。文章对比两种模式原理,并介绍在Windows 11 22H2及以上开启镜像模式及放行Hyper-V防火墙的具体步骤。
2026-08-22
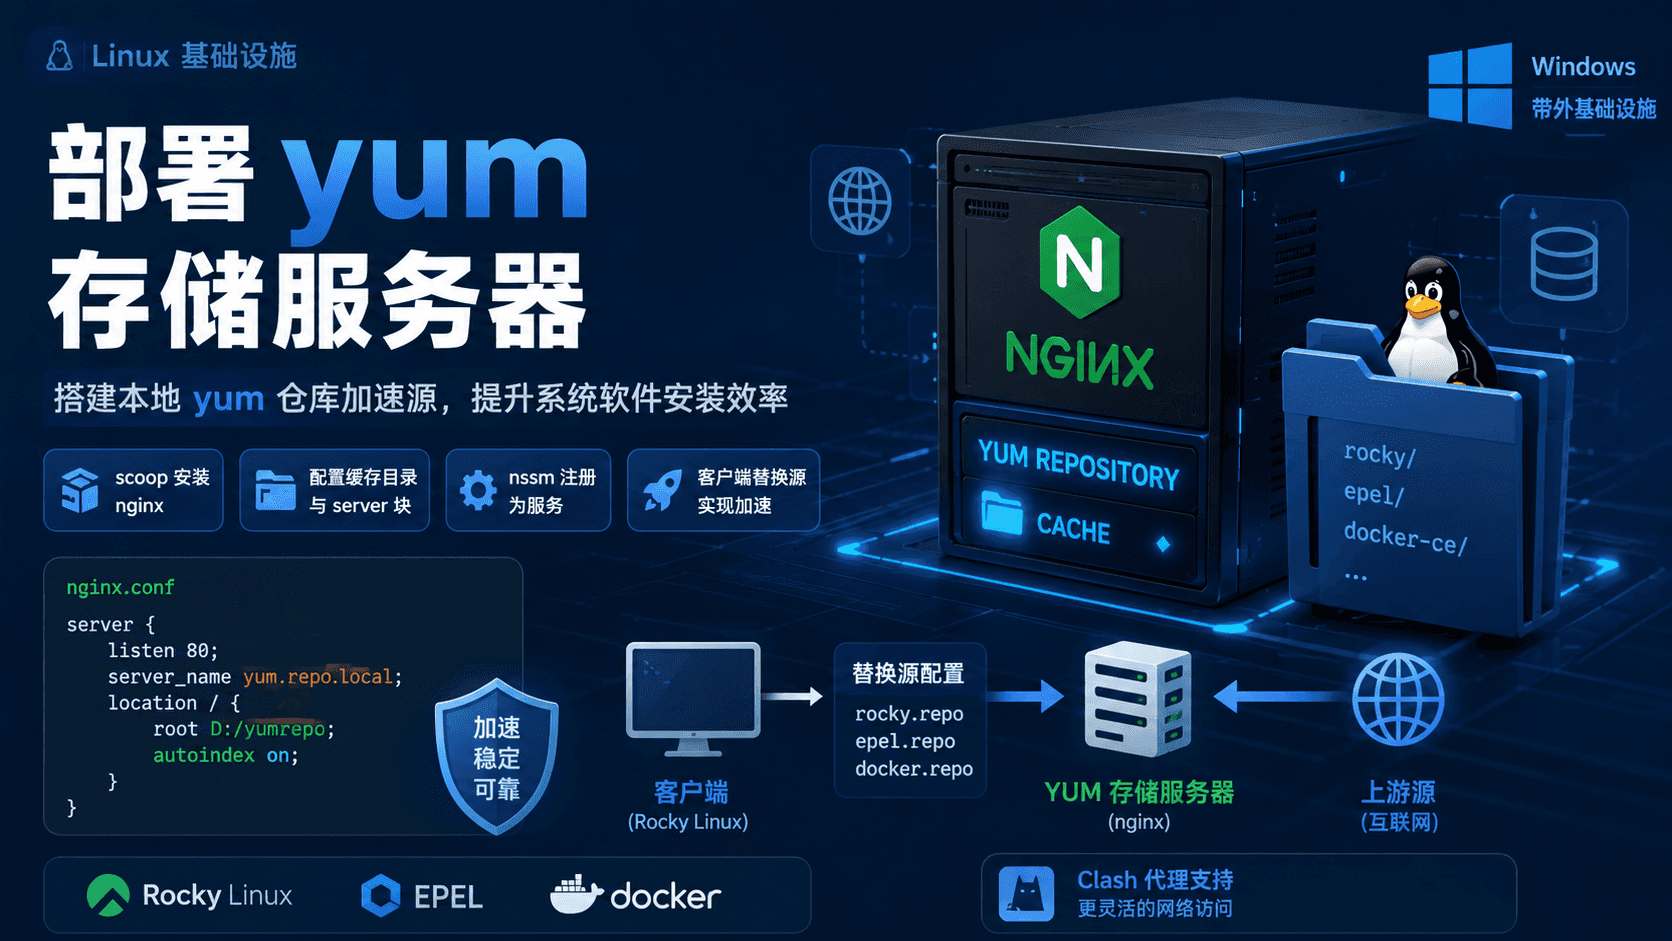
部署yum存储服务器
通过Windows上的nginx搭建yum缓存服务器,配置缓存目录与server块,并用nssm注册为服务,实现带外基础设施。客户端替换rocky、epel、docker、kubeadm源指向该服务器,解决内网yum安装依赖下载问题。
评论